

产品信息
什么是 Netvizura eventlog analyzer?
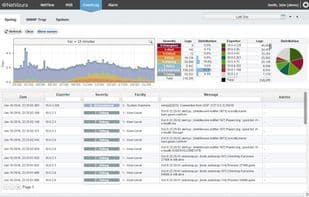
几乎每个网络设备都可以生成日志(系统日志和 SNMP 陷阱),为网络安全和健康状况提供强大的见解。 EventLog Analyzer可以收集和存档大量此类日志,并帮助网络和系统管理员识别安全事件、策略违规和操作问题。通过按网络设备、严重性级别、时间戳和消息文本可视化和搜索日志,网络管理员可以更快地分析、控制和应对事件,并更快地减少停机时间。
主要特点:
• 日志收集、分析和归档的中央位置
• 突出显示日志严重性级别、设备和警报
• 按时间窗口、设备IP、消息文本、严重级别等快速搜索。
• 自动数据库维护
• 支持来自现有设备的系统日志和SNMP 陷阱
拥有EventLog Analyzer意味着可以节省手动收集、搜索和分析日志以及网络中事件关联所需的大量时间。它为您的网络团队提供支持,从而降低公司运营成本、减少服务停机时间并提高网络安全性。
如何使用 Netvizura eventlog analyzer?
NetVizura EventLog Analyzer 收集、归档并显示大量的网络日志,帮助网络和系统管理员识别安全事件、策略违规和操作问题。它通过可视化和搜索日志,提高网络安全性,降低运营成本和停机时间。
Netvizura eventlog analyzer 的核心功能
网络工具
支持系统日志
流量分析
支持SNMP Trap
Netvizura eventlog analyzer 的使用场景
- 识别网络安全事件
- 发现策略违规
- 解决操作问题
- 快速分析、遏制和应对网络事件
- 减少网络停机时间
- 节省手动收集、搜索和分析日志的时间
Netvizura eventlog analyzer 的常见问题
NetVizura EventLog Analyzer做什么的?
我如何使用NetVizura EventLog Analyzer?
NetVizura EventLog Analyzer有哪些核心功能?
NetVizura EventLog Analyzer有哪些应用场景?